বিশ্বজুড়ে সাইবার হামলার চেষ্টা, বাংলাদেশে সতর্কতা
বাংলা প্রেস
প্রকাশ: ২৩ অক্টোবর ২০২৬, ০১:০২ পিএম
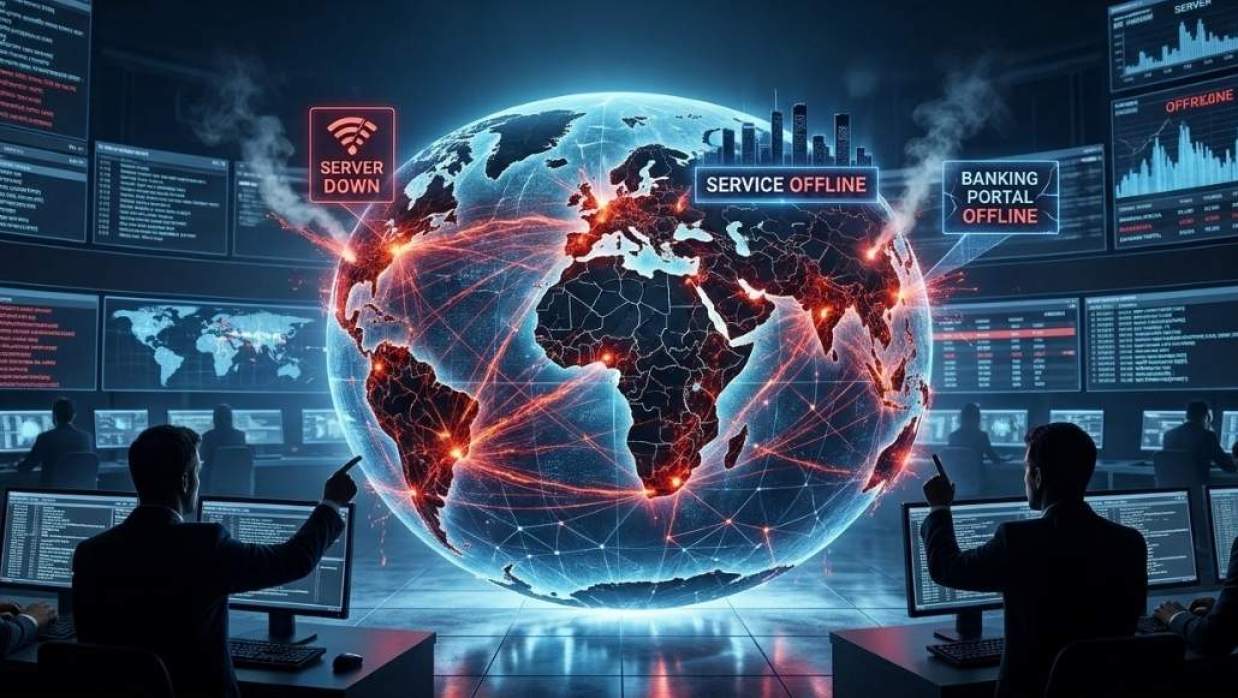
বাংলাপ্রেস ডেস্ক: পিএইচপি নামে একটি গুরুত্বপূর্ণ প্রোগ্রামিং ভাষায় নিরাপত্তা ত্রুটি শনাক্ত করেছে কৃত্রিম বুদ্ধিমত্তা (এআই)। এতে বিশ্বজুড়ে সরকারি-বেসরকারি ও নাগরিক সেবা সংস্থার ওয়েবসাইট থেকে তথ্য চুরির ঝুঁকি তৈরি হয়েছে। ত্রুটি শনাক্তের পরের কয়েক ঘণ্টায় হ্যাকিংয়ের চেষ্টা কয়েক লাখ ছাড়িয়েছে।
রয়টার্স জানিয়েছে, জাপান থেকে ফিনল্যান্ড পর্যন্ত ব্যাংকিং, উড়োজাহাজ, রেল, কর ও সরকারি সেবা জরুরি ভিত্তিতে বন্ধ করে দেওয়া হয়েছে। বাংলাদেশের বিভিন্ন প্রতিষ্ঠানকেও নিরাপত্তা ত্রুটির বিষয়ে সতর্ক করেছে জাতীয় সাইবার নিরাপত্তা সংস্থা বিজিডি ই-গভ সার্ট। নিরাপত্তা ঝুঁকি এড়াতে সাময়িকভাবে বন্ধ রাখা হয়েছে বাংলাদেশ ব্যাংকসহ কয়েকটি ব্যাংকের ওয়েবসাইট।
গতকাল বৃহস্পতিবার সংস্থাটির ওয়েবসাইটে প্রকাশিত এক বিজ্ঞপ্তি অনুযায়ী, পিএইচপি রানটাইমে ‘পিএইচপি২শেল’ নামে পরিচিত দুটি গুরুতর ত্রুটি শনাক্ত হয়েছে। এ কারণে ঝুঁকিপূর্ণ পিএইচপি ব্যবস্থায় অনুপ্রবেশের ঘটনা ঘটতে পারে।
বিজিডি ই-গভ সার্টের সতর্কবার্তায় বলা হয়েছে, ত্রুটি দুটির শনাক্তকরণ নম্বর সিভিই-২০২৬-১০৯৬১৮ ও সিভিই-২০২৬-১০৯৬১৯। আন্তর্জাতিক নিরাপত্তা মূল্যায়ন পদ্ধতিতে ত্রুটি দুটির ঝুঁকির মাত্রা ১০-এর মধ্যে ৯ দশমিক ২। অর্থাৎ এগুলো অত্যন্ত গুরুতর নিরাপত্তা ত্রুটি।
জার্মানির ডিজিটাল ইন্ডাস্ট্রি অ্যাসোসিয়েশন বিটকমের নিরাপত্তাপ্রধান ফেলিক্স কুলেনক্যাম্প রয়টার্সকে বলেছেন, কোনো ওয়েবসাইট যদি পিএইচপির পুরোনো সংস্করণে চলে, তাহলে পুরো সিস্টেমই হালনাগাদ করতে হবে।
ওয়েবসাইট বানানোর জন্য পিএইচপির প্রোগ্রামিং ভাষা বিশ্বজুড়ে ব্যাপকভাবে ব্যবহার হয়। বার্তা সংস্থা এএফপির তথ্য অনুযায়ী, বিশ্বের প্রায় ৭০ শতাংশ ওয়েবসাইট পরিচালনায় এটি সহায়তা করে। অনলাইন শপ, উইকিপিডিয়া, কনটেন্ট ম্যানেজমেন্ট সিস্টেম ওয়ার্ডপ্রেসসহ অসংখ্য প্ল্যাটফর্ম পিএইচপির ওপর নির্ভরশীল।
সাধারণ ইন্টারনেট ব্যবহারকারীদের অনেকে এটির নাম না শুনলেও প্রতিদিনই এর সঙ্গে যুক্ত প্রযুক্তি ব্যবহার করেন। সাইবার নিরাপত্তা ও ঝুঁকি ব্যবস্থাপনার প্রতিষ্ঠান গরিলা সাইবার সিকিউরিটির প্রধান নির্বাহী পল স্পেন বিবিসিকে বলেছেন, কেউ যখন উইকিপিডিয়ার মতো ওয়েবসাইটে প্রবেশ করেন, তখন পিএইচপি কোড হিসেবে কাজ করে। এই কোড প্রয়োজনীয় তথ্য সংগ্রহ করে সেগুলোকে ওয়েবসাইটে পাঠযোগ্যভাবে উপস্থাপন করে।
গত বুধবার পিএইচপির ত্রুটি শনাক্তের ঘোষণা দেয় ইসরায়েলি-আমেরিকান সাইবার নিরাপত্তা প্রতিষ্ঠান উইজ। এর গবেষকরা চ্যাটজিপিটির মূল প্রতিষ্ঠান ওপেনএআইয়ের টুল ব্যবহার করে ত্রুটিগুলো শনাক্ত করেন। উইজের মতে, পিএইচপি হলো ইন্টারনেটের মেরুদণ্ড। কিন্তু এক দশকের বেশি সময় ধরে এতে কিছু নিরাপত্তা দুর্বলতা লুকিয়ে ছিল। সেগুলোই এআই দিয়ে শনাক্ত করা হয়েছে।
পিএইচপির ত্রুটি কী?
পিএইচপির ত্রুটি মূলত নিরাপত্তা-সংক্রান্ত। যেটিকে কাজে লাগিয়ে সাইবার হামলাকারীরা ওয়েব সার্ভারের নিয়ন্ত্রণ নেওয়া এবং সংবেদনশীল তথ্য চুরি করতে পারে। হামলাকারীরা কোনো ধরনের পরিচয় যাচাই বা লগইন ছাড়াই আক্রান্ত সার্ভারে প্রবেশ করতে পারবে।
বিজিডি ই-গভ সার্টের তথ্য অনুযায়ী, বিশেষভাবে তৈরি অনুরোধ ওয়েবসাইটের সার্ভারে পাঠিয়ে হ্যাকাররা সেখানে নিজেদের নির্দেশনা চালাতে পারে। এতে সার্ভারের নিয়ন্ত্রণও তাদের হাতে চলে যেতে পারে।
পল স্পেন বলেন, এআইকে কাজে লাগিয়ে এ ধরনের সাইবার হামলা আরও সহজ ও দ্রুতগতিতে সম্পন্ন হতে পারে। তাঁর ধারণা, পিএইচপির ত্রুটির কারণে ‘লাখ লাখ’ ওয়েবসাইট ঝুঁকিতে পড়তে পারে।
সংকটের ব্যাপ্তি বোঝাতে মাইক্রোসফটের প্রধান নির্বাহী সত্য নাদেলা বলেছেন, তিনি তাঁর দীর্ঘ ক্যারিয়ারে এমন কিছু আগে দেখেননি। জার্মানিতে এক অনুষ্ঠানে নাদেলা বলেন, এ ঘটনা দেখিয়েছে, সিস্টেম যতই জটিল হোক না কেন তা নিরাপদভাবে রক্ষণাবেক্ষণের সফটওয়্যার তৈরি করা কতটা গুরুত্বপূর্ণ।
ত্রুটির পরিণতি সামাল দিতে ওয়েবসাইট পরিচালনাকারীদের জরুরি ভিত্তিতে নতুন নিরাপত্তা ‘প্যাচ’ ইনস্টল অথবা প্ল্যাটফর্মগুলো সাময়িকভাবে বন্ধ রাখার আহ্বান জানানো হয়েছে। প্যাচ বলতে নিরাপত্তা ঝুঁকি ঠিক করতে ছোট সফটওয়্যার আপডেটকে বোঝায়।
সমস্যা সমাধানে পিএইচপির নিরাপদ সংস্করণে দ্রুত হালনাগাদ করার পরামর্শ দিয়েছে বিজিডি ই-গভ সার্ট। শুধু ওয়েবসাইট তৈরির সফটওয়্যার হালনাগাদ করলেই হবে না; সার্ভারে চালু পিএইচপির মূল সংস্করণও হালনাগাদ করতে হবে। এরপর নিরাপত্তার সংশোধন কার্যকর হয়েছে কিনা, তা পরীক্ষা করে দেখতে হবে।
লক্ষাধিক হামলার চেষ্টা
ক্লাউড সেবা প্রতিষ্ঠান ক্লাউডফ্লেয়ারের তথ্য অনুযায়ী, কোম্পানি ও সরকারগুলো নিরাপত্তা প্যাচ প্রয়োগের মধ্যেই হ্যাকিংয়ের চেষ্টা কয়েক লাখে পৌঁছায়। বুধবার এক্সে দেওয়া পোস্টে ক্লাউডফ্লেয়ারের প্রধান নির্বাহী ম্যাথিউ প্রিন্স বলেছেন, ত্রুটির খবর ঘোষণার আগের ১০ ঘণ্টায় তাদের নেটওয়ার্কজুড়ে এমন চেষ্টার সংখ্যা ছিল কয়েক হাজার। কিন্তু খবর প্রকাশের পর প্রথম ৪৫ মিনিটে তা বাড়তে থাকে। দুই ঘণ্টার মধ্যে কয়েক লাখ ছাড়িয়ে যায়।
যুক্তরাষ্ট্রের জাতীয় নিরাপত্তা সংস্থা (এনএসএ) পিএইচপি ব্যবহারকারী সব প্রতিষ্ঠানকে বলেছে, অবিলম্বে সিকিউরিটি প্যাচ ইনস্টল করতে না পারলে তারা যেন সিস্টেম বন্ধ রাখে। কারণ, এই ত্রুটি কাজে লাগিয়ে কোনো সিস্টেমের ডেটাবেজে প্রবেশের সরাসরি পথ তৈরি হতে পারে।
যুক্তরাজ্যের জাতীয় সাইবার নিরাপত্তা কেন্দ্রও একই ধরনের পরামর্শ দিয়েছে। ইউরোপীয় ইউনিয়ন (ইইউ) ও অস্ট্রেলিয়ার সংশ্লিষ্ট সংস্থাগুলোও একই ধরনের সতর্কতা জারি করেছে। সবার জন্য যেসব ওয়েবসাইট উন্মুক্ত সেগুলো পিএইচপিতে পরিচালিত কিনা তা যাচাই করতে জনসাধারণকে আহ্বান জানিয়েছেন জাপানের প্রধানমন্ত্রী সানায়ে তাকাইচি।
বাংলাদেশ ব্যাংকের ওয়েবসাইট বন্ধ
সাইবার হামলার ঝুঁকি এড়াতে সাময়িকভাবে বন্ধ রাখা হয়েছে দেশের কেন্দ্রীয় ব্যাংক বাংলাদেশ ব্যাংকের ওয়েবসাইট। গতকাল আর্থিক গোয়েন্দা ইউনিট বাংলাদেশ ফাইন্যান্সিয়াল ইন্টেলিজেন্স ইউনিটের (বিএফআইইউ) ওয়েবসাইটেও ঢোকা যাচ্ছিল না। বৈশ্বিক ঝুঁকির কারণেই সতর্কতামূলক এ ব্যবস্থা নেওয়া হয় বলে গতকাল সন্ধ্যায় বাংলাদেশ ব্যাংকের মুখপাত্র আরিফ হোসেন খান নিশ্চিত করেন।
আরিফ হোসেন খান সমকালকে বলেন, নিরাপত্তাজনিত কারণে সাময়িকভাবে ওয়েবসাইট ডাউন করে রাখা হয়েছে। কেন্দ্রীয় ব্যাংকের আইটি বিভাগের কর্মকর্তারা এ বিষয়ে সার্বক্ষণিক নজর রাখছেন। আশা করা যায়, সব ধরনের নিরাপত্তা নিশ্চিত করে দ্রুততম সময়ে ওয়েবসাইট সবার জন্য উন্মুক্ত করা সম্ভব হবে।
ব্যবহারকারীর সুরক্ষায় কী করা উচিত?
বিভিন্ন ওয়েবসাইট ব্যবহারকারীদের নিজ উদ্যোগে সতর্ক থাকার পরামর্শ দিয়েছেন ইউনিভার্সিটি অব নিউ সাউথ ওয়েলসের (ইউএনএসডব্লিউ সিডনি) সাইবার নিরাপত্তা গবেষক সালিল কানহেরে। তিনি বিবিসিকে বলেছেন, নিরাপত্তার কারণে পাসওয়ার্ড পরিবর্তনের অনুরোধগুলো অনুসরণ করা উচিত। একই সঙ্গে এ ঘটনাকে কাজে লাগিয়ে অনেকে ফিশিং বার্তা পাঠাতে পারে। সেদিকেও সতর্ক থাকতে হবে।
বিপি/টিআই
[বাংলা প্রেস হলো মুক্ত চিন্তার একটি বৈশ্বিক প্রচার মাধ্যম। এটি স্বাধীনচেতা মানুষের জন্য নিরপেক্ষ সংবাদ, বিশ্লেষণ ও মন্তব্য সরবরাহ করে। আমাদের লক্ষ্য হলো ইতিবাচক পরিবর্তন আনা, যা আজকের দিনে আগের যেকোনো সময়ের চেয়ে বেশি গুরুত্বপূর্ণ।]
আপনি এগুলোও পছন্দ করতে পারেন
সঙ্গীত একাডেমি